
Wir gehen sorgfältig mit den Daten Ihres Teamretreats um
NextRetreat schützt Teilnehmer- und Reisedaten durch Verschlüsselung, eingeschränkten Zugriff, sichere Infrastruktur und eine gezielte Datenweitergabe.
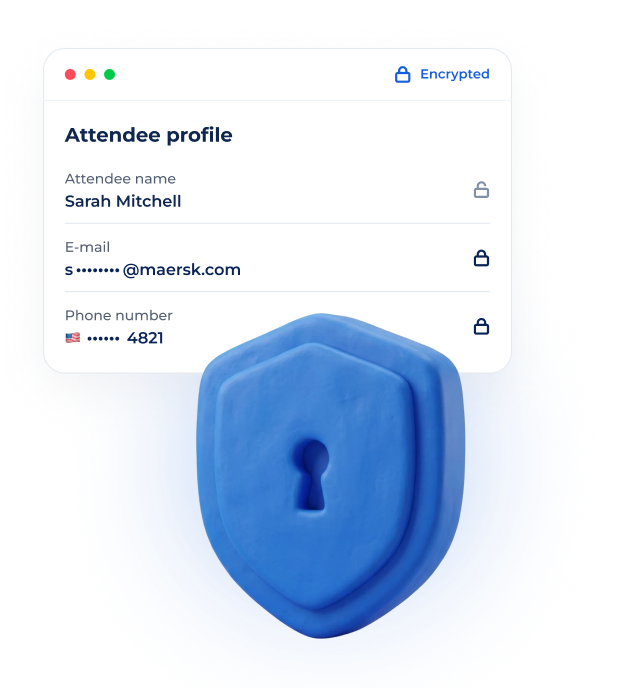 TeilnehmerprofilName der teilnehmenden PersonE-MailTelefonnummer
Unternehmen wie vertrauen darauf
Ein privater Link für jeden Teilnehmer
Jede teilnehmende Person erhält einen eindeutigen Link zu ihrer Teilnahmeseite. Er enthält ein privates, nicht erratbares Token aus 10¹⁸ möglichen Kombinationen. Die Begrenzung von Anfragen und die Bedrohungserkennung auf Cloud-Ebene bieten zusätzlichen Schutz vor automatisierten Versuchen, gültige Links zu ermitteln.

Unterkunftsanbieter
Erhält die vollständigen Namen der Teilnehmenden. Passdaten erfasst der Anbieter normalerweise direkt beim Check-in.
Anbieter von Flughafentransfers
Erhält die Namen der Teilnehmenden, Ankunftszeiten und Flugnummern zur Flugverfolgung.
Weiterer gebuchter Anbieter
Erhält nur die Informationen, die für die jeweilige Leistung erforderlich sind.
Sicherheit in jeder Planungsphase integriert
Vom ersten Teilnahmeformular bis zur Datenlöschung nach dem Retreat schützen wir die uns anvertrauten Informationen durch technische Maßnahmen und sorgfältige interne Abläufe.

Bei der Übertragung und Speicherung verschlüsselt
Daten, die an die NextRetreat-App gesendet oder von ihr übertragen werden, sind durch HTTPS geschützt. Gespeicherte Kundendaten sind mit AES-256 verschlüsselt.

Eingeschränkter Zugang
Kundeninformationen sind nur für autorisierte Mitglieder des NextRetreat-Teams zugänglich, die sie zur Erbringung der Leistung benötigen.

Private Teilnehmerlinks
Jede teilnehmende Person erhält einen eindeutigen privaten Link, geschützt durch ein nicht erratbares Token, eine Begrenzung von Anfragen und Bedrohungsschutz auf Infrastrukturebene.

Ein klarer Löschvorgang
Reisedaten können nach einem Retreat von der Plattform entfernt werden. Gelöschte Daten werden innerhalb von sieben Tagen automatisch aus den Datenbank-Backups gelöscht.
Nur die Personen, die Ihr Retreat organisieren, erhalten Zugriff
Nur autorisierte Mitglieder des NextRetreat-Teams können auf Kundeninformationen zugreifen, und auch nur dann, wenn sie diese für ihre Aufgaben benötigen.
Bestimmte Teilnehmerdaten müssen an notwendige Partner weitergegeben werden, damit diese die gebuchte Leistung erbringen können. Wir teilen nur die Datenfelder, die der jeweilige Partner benötigt.
Schutzebenen rund um Ihre Daten
Technische Maßnahmen und Schutzmechanismen der Infrastruktur sichern gemeinsam Ihre Retreat-Daten.
Verschlüsselung
Der gesamte Datenverkehr ist durch TLS über HTTPS geschützt. Gespeicherte Daten sind im Ruhezustand mit AES-256 verschlüsselt.
Isolierte Cloud-Infrastruktur
Läuft in einem isolierten AWS-Netzwerk, das nur über definierte Endpunkte zugänglich ist.
App-Schutz
Geschützt durch AWS WAF und AWS Shield mit Sperrung schädlicher IP-Adressen und Bedrohungserkennung.


Wir fragen nur ab, was das Retreat erfordert
Teilnehmende geben in der Regel ihren Namen, ihre E-Mail-Adresse, Reisedaten und die vom Organisator abgefragten persönlichen Präferenzen an.
Wir erheben oder teilen keine Passdaten, sofern der Kunde dies nicht ausdrücklich verlangt. Hotels erfassen sie in der Regel direkt beim Check-in.
Übliche Teilnehmerdaten
Name
E-Mail
Reisedaten
Vom Organisator abgefragte persönliche Präferenzen
Daten, die wir standardmäßig nicht erheben
Passdaten
Wohnanschrift
Ein klar definiertes Ende des Datenlebenszyklus
Nach dem Retreat kann der Organisator die Löschung der Reise und ihrer Teilnehmerdaten anfordern.
Löschung beantragen
Der Organisator löscht die Reise in der App oder bittet NextRetreat, dies für ihn zu übernehmen.
Daten werden entfernt
Reise- und Teilnehmerdaten werden von der Plattform entfernt. Die Löschung wird in der App und per E-Mail bestätigt.
Backups laufen ab
Backups werden innerhalb von sieben Tagen nach der Löschung automatisch und dauerhaft entfernt.
Antworten auf Ihre Fragen zur Datensicherheit
Sind unsere Daten verschlüsselt?
Wer bei NextRetreat kann auf unsere Informationen zugreifen?
Geben Sie Teilnehmerinformationen an Dritte weiter?
Müssen Teilnehmende Passdaten angeben?
Wie funktionieren die privaten Links für Teilnehmende?
Was geschieht, wenn wir die Löschung unserer Daten anfordern?
Wo wird die App gehostet?
Kann NextRetreat eine Vertraulichkeitsvereinbarung unterschreiben?
Ihr nächstes Teamretreat beginnt mit einem Gespräch
Erzählen Sie uns von Ihrem Team, Ihren Terminen und Zielen. Wir helfen Ihnen, daraus einen klaren Plan zu machen.